目次
企業や個人を問わず、サイバー攻撃や個人情報漏洩のニュースが連日のように報じられる現代。ITシステムやデータを守るために必ず押さえておくべき根本概念が「情報セキュリティの3要素(CIA)」です。
「セキュリティ対策=パスワードを強化して情報漏洩を防ぐこと」と考えていませんか?実はそれだけでは不十分です。情報セキュリティは、「機密性」「完全性」「可用性」という3つの観点をバランスよく維持することで初めて成立します。
この記事では、基本情報技術者・応用情報技術者などのIT資格試験対策はもちろん、企業の実務でも必須となる情報セキュリティの3要素について、身近な例え(アナロジー)を交えて分かりやすく徹底解説します。2026年現在の最新トレンド(ゼロトラストや拡張4要素)についても触れていますので、ぜひ参考にしてください。
1. 情報セキュリティの基本「CIA(3要素)」とは?
情報セキュリティにおける3要素とは、情報を適切に管理・保護するための国際規格(ISO/IEC 27001)やJIS規格(JIS Q 27001)でも定められている最も基本的な指標です。
英語の頭文字を取って「CIA(シー・アイ・エー)」と呼ばれています。
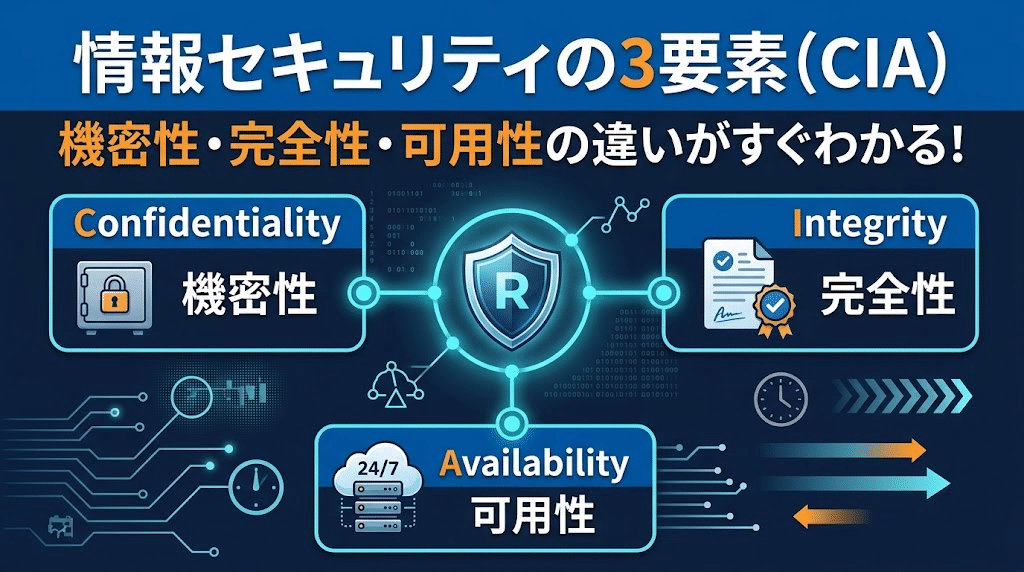
- C(Confidentiality:機密性): 許可された人だけが情報にアクセスできる状態(漏洩防止)
- I(Integrity:完全性): 情報が正確で、改ざんや破壊をされていない状態(データ保護)
- A(Availability:可用性): 必要な時に、許可された人がスムーズに利用できる状態(稼働維持)
どれか1つでも欠けてしまうと、システム障害、データ滅失、不正アクセスなどの重大なインシデントにつながってしまいます。
2. 機密性(Confidentiality):許可された人だけがアクセスできる状態
機密性の定義と身近な例え(ダイヤル式の金庫)
機密性(Confidentiality)とは、「認可された(権限を持つ)者だけが、情報にアクセスできる状態を確保すること」です。
一般的に「セキュリティを高める」と言ったときに最もイメージしやすいのがこの機密性です。部外者による盗聴、ハッキング、ショルダーハック(のぞき見)、持ち出し事故などによる情報漏洩を防ぐことが目標となります。
身近な物に例えると、「暗証番号を知っている人だけが開けられる金庫」です。鍵を持つ人しか中身を見られない状態を作るのが機密性です。
具体例・対策(多要素認証・暗号化・アクセス権限管理)
ITシステムにおいて機密性を保つための代表的な技術や対策は以下の通りです。
- アクセス制御・権限設定: 役職や担当部署に応じてファイルやデータベースの閲覧・編集権限を制限する。
- 多要素認証(MFA): パスワード(知識情報)に加えて、スマホアプリや生体認証(指紋・顔認証)を組み合わせて本人確認を厳格化する。
- データの暗号化: 通信経路(TLS/SSL)や記憶媒体(SSD・HDD)上のデータを暗号化し、万が一盗み見られても解読できないようにする。
3. 完全性(Integrity):データが改ざん・破損されていない状態
完全性の定義と身近な例え(割印や改ざん防止シールが貼られた契約書)
完全性(Integrity)とは、「情報や処理方法が正確であり、改ざんや間違い、破損がない最新の状態に保たれていること」です。
悪意のある第三者によるデータの改ざんだけでなく、操作ミス(人的エラー)やシステムバグ、通信エラーによってデータが崩れていないことを保証します。
身近な物に例えると、「改ざん防止割印や割り印が押された割印契約書」や「改ざん防止ホログラムシール」です。途中でページが差し替えられたり、文字が書き換えられたりしていないことが一目で証明できる状態を指します。
具体例・対策(デジタル署名・ハッシュ値検証・変更履歴管理)
完全性を担保するための具体的な手段には以下のようなものがあります。
- デジタル署名・電子証明書: 送信されたデータが途中で改ざんされていないか、本人が作成したものかを検証する。
- ハッシュ関数の利用: ダウンロードファイル等のハッシュ値を比較し、破損や改ざんがないかチェックする。
- 変更履歴(ログ)の管理・バージョン制御: 誰が・いつ・どのデータを更新したのかのログを記録・保存する。
4. 可用性(Availability):必要なときにいつでも安全に使える状態
可用性の定義と身近な例え(いつでも安定して使える電気・水道インフラ)
可用性(Availability)とは、「認可された利用者が、必要なときにいつでも情報やシステムにアクセス・利用できる状態を確保すること」です。
どれだけ機密性や完全性が優れていても、システムが頻繁にダウンして業務が止まってしまっては意味がありません。ランサムウェア攻撃によるシステム暗号化、DDoS攻撃によるサーバーダウン、自然災害による停電などから稼働を守ることが該当します。
身近な物に例えると、「蛇口をひねればいつでも水が出る水道インフラ」です。使いたい時に問題なく利用できる状態を維持するのが可用性です。
具体例・対策(サーバー冗長化・バックアップ・DDoS対策)
可用性を高めるための対策には、システムのダウンタイムを最小限に抑える仕組みが必要です。
- システムの冗長化(二重化): サーバーやネットワーク機器を予備含めて複線化し、1台が壊れても即座に切り替えられるようにする(デュプレックスシステムなど)。
- 定期的なバックアップとリストア訓練: 災害やランサムウェア被害に備え、隔離された環境(オフライン・異拠点)へバックアップを自動取得する。
- DDoS対策(CDN活用): 大量のアクセス負荷を集中的に受けてもダウンしないよう、トラフィックを分散・軽減させる。
5. 機密性と可用性の「トレードオフ関係」と絶妙なバランスの保ち方
情報セキュリティを運用する上で最も注意しなければならないのが、「機密性」と「可用性」はトレードオフ(相反)の関係になりやすいという点です。
セキュリティ(機密性)を高めようとして、ログイン時に「20桁の複雑なパスワード」「毎回異なるワンタイムパスワード」「顔認証」「指定IPアドレス制限」をすべて必須にしたとします。
情報漏洩のリスクは極めて低くなりますが、従業員はログインに時間がかかり、急な外出先からスマホでデータを確認できなくなるなど、作業効率(可用性)が著しく低下してしまいます。
逆に、利便性(可用性)を最優先にしてパスワードなしで誰でもファイルにアクセスできるようにすれば、機密性は崩壊してしまいます。
セキュリティマネジメントで最も重要なのは、セキュリティを無制限に厳しくすることではなく、「保護すべき情報の価値」と「業務の利便性」を天秤にかけ、最適なバランスポイントを見極めることです。
6. 2026年最新情報:「7要素(拡張4要素)」とゼロトラスト思考の重要性
現代の複雑なIT環境(クラウド利用の一般化、リモートワーク、生成AIの業務活用など)においては、従来のCIA(3要素)に加えて「拡張4要素」を加えた「7要素」の観点が重視されています。
- 真正性(Authenticity): 利用者やデータが「本物」であることを証明できること(なりすまし防止)
- 責任追跡性(Accountability): 誰がいつどんな操作を行ったか後から追跡できること(ログ管理)
- 信頼性(Reliability): システムが意図した通りに正しく動作し、予期せぬエラーを起こさないこと
- 否認防止(Non-repudiation): 後から「そんな操作はしていない」「データを受け取っていない」と主張できないよう証明すること
また、2026年現在のセキュリティ対策では、「社内ネットワークだから安全」という考え方を捨て、すべてのアクセスを疑って毎回検証する「ゼロトラスト(Zero Trust)」アーキテクチャが主流となっています。認証と認可を厳格化しつつ、シングルサインオン(SSO)等を導入することで、機密性と可用性を高次元で両立させる取り組みが進んでいます。
7. 情報セキュリティ3要素(CIA)比較・整理表
情報セキュリティの3要素(CIA)の違いと対策の要点を一覧表にまとめました。試験前の復習や社内研修資料の整理にご活用ください。
| 要素名 | 目的・概要 | 身近な例え | 主なIT対策例 |
|---|---|---|---|
| 機密性 (Confidentiality) |
許可された人だけにアクセスを制限する(情報漏洩防止) | 暗証番号つきの金庫 | アクセス制限、多要素認証(MFA)、通信・ストレージの暗号化 |
| 完全性 (Integrity) |
データが正確で改ざん・破損されていない状態を保つ | 割印・改ざん防止シールの貼られた契約書 | デジタル署名、ハッシュ値チェック、操作ログ・変更履歴記録 |
| 可用性 (Availability) |
必要な時にいつでもシステムやデータを使える状態にする | いつでも使える電気や水道インフラ | サーバー冗長化(二重化)、定期バックアップ、DDoS対策(CDN) |
8. まとめ・参考文献
今回は、情報セキュリティマネジメントの土台となる「3要素(CIA)」について解説しました。
- 機密性(Confidentiality): 部外者に見せない(金庫型)
- 完全性(Integrity): データを書き換えさせない・壊させない(契約書型)
- 可用性(Availability): 止めずにいつでも使えるようにする(水道型)
- 運用のコツ: 機密性と可用性のトレードオフを意識し、利便性とセキュリティのバランスを取る。
情報セキュリティ対策を進める際は、パスワード管理(機密性)だけでなく、バックアップ(可用性)やログ取得(完全性)まで目配りし、バランスの良いシステム運用を目指しましょう。